
病毒对数字货币钱包的影响到底有多大,散户该怎么防才不亏
我干了八年区块链安全,见过太多钱包被病毒掏空的案例。病毒对数字货币的影响远不止"中毒"两个字病毒对数字货币影响,它渗透在私钥管理、交易签名、节点通信的每个环节。
私钥是数字货币的命根子。2024年某交易所冷钱包被Trojan变种入侵,攻击者没动比特币,专挑小币种做签名授权,用户发现时资产已归零。这类病毒不弹窗、不蓝屏,它静默篡改钱包助记词备份病毒对数字货币钱包的影响到底有多大,散户该怎么防才不亏,等你想兑换才发现密钥早被替换。
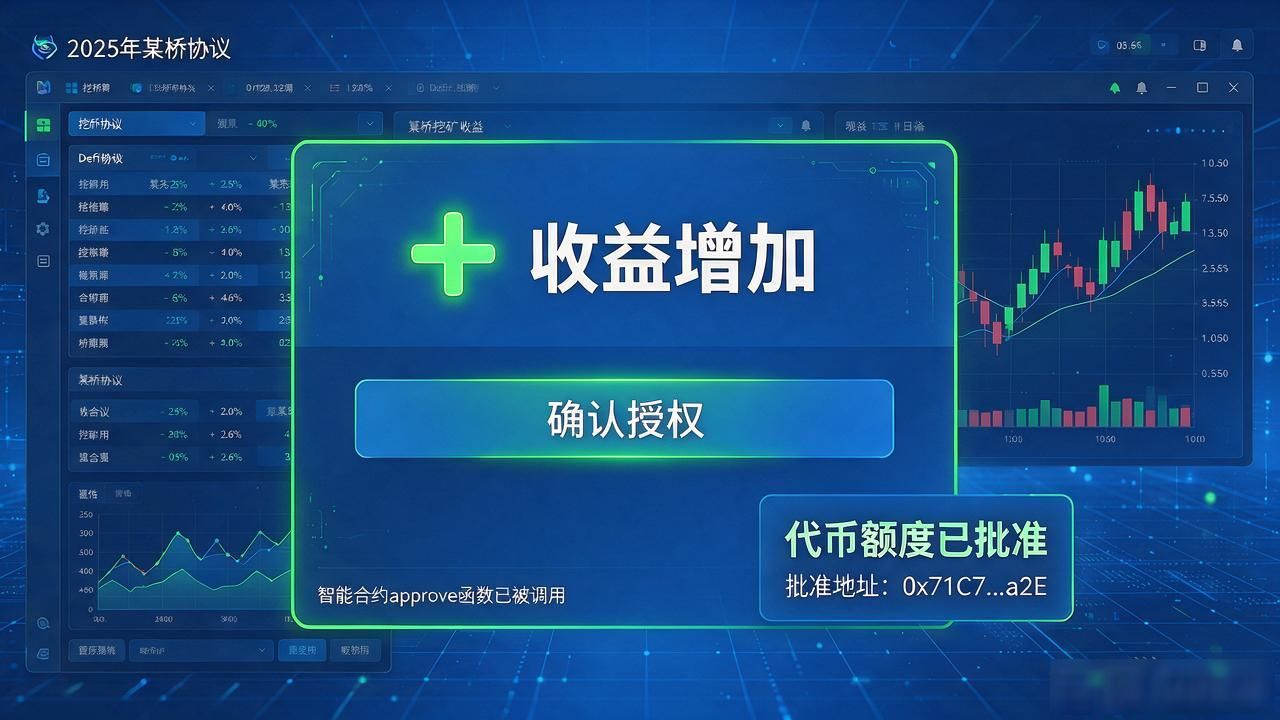
很多病毒走社会工程路线。伪装成DeFi挖矿收益页的恶意脚本,一旦你连上钱包授权,就能调用智能合约里的approve函数,把代币额度直接转给攻击者地址。2025年某桥协议被植入的恶意插件就是这样48小时抽走三亿美元,全程没有"病毒提示",纯靠用户点一下"确认"。
病毒不光盯个人钱包,还打网络节点。挖矿病毒占满算力后,部分矿工被诱导用被污染的矿池回传虚假确认,短期制造"假出块"。区块链共识虽能自动回滚,但高频震荡期价格闪崩会触发海量止损单,散户恐慌割肉,病毒作者趁机在现货���场出货。
我的建议很朴素:硬件钱包做冷存储,交易前用离线设备验签,任何"高收益授权"页面默认拒绝。但问题是,你的钱包现在连过几个陌生dApp?授权列表清理过没有?